In een digitale werkplek waar zoveel informatie samenkomt, is het cruciaal dat iedereen precies ziet wat hij mag zien, en niets meer. MyDay heeft daarvoor een fijnmazig toegangsmodel dat doorwerkt op elk niveau. Dat geldt ook voor de online werkplek: medewerkers krijgen vanuit één herkenbare omgeving toegang tot de applicaties, informatie en werkzaamheden die voor hun rol relevant zijn.
Rollen
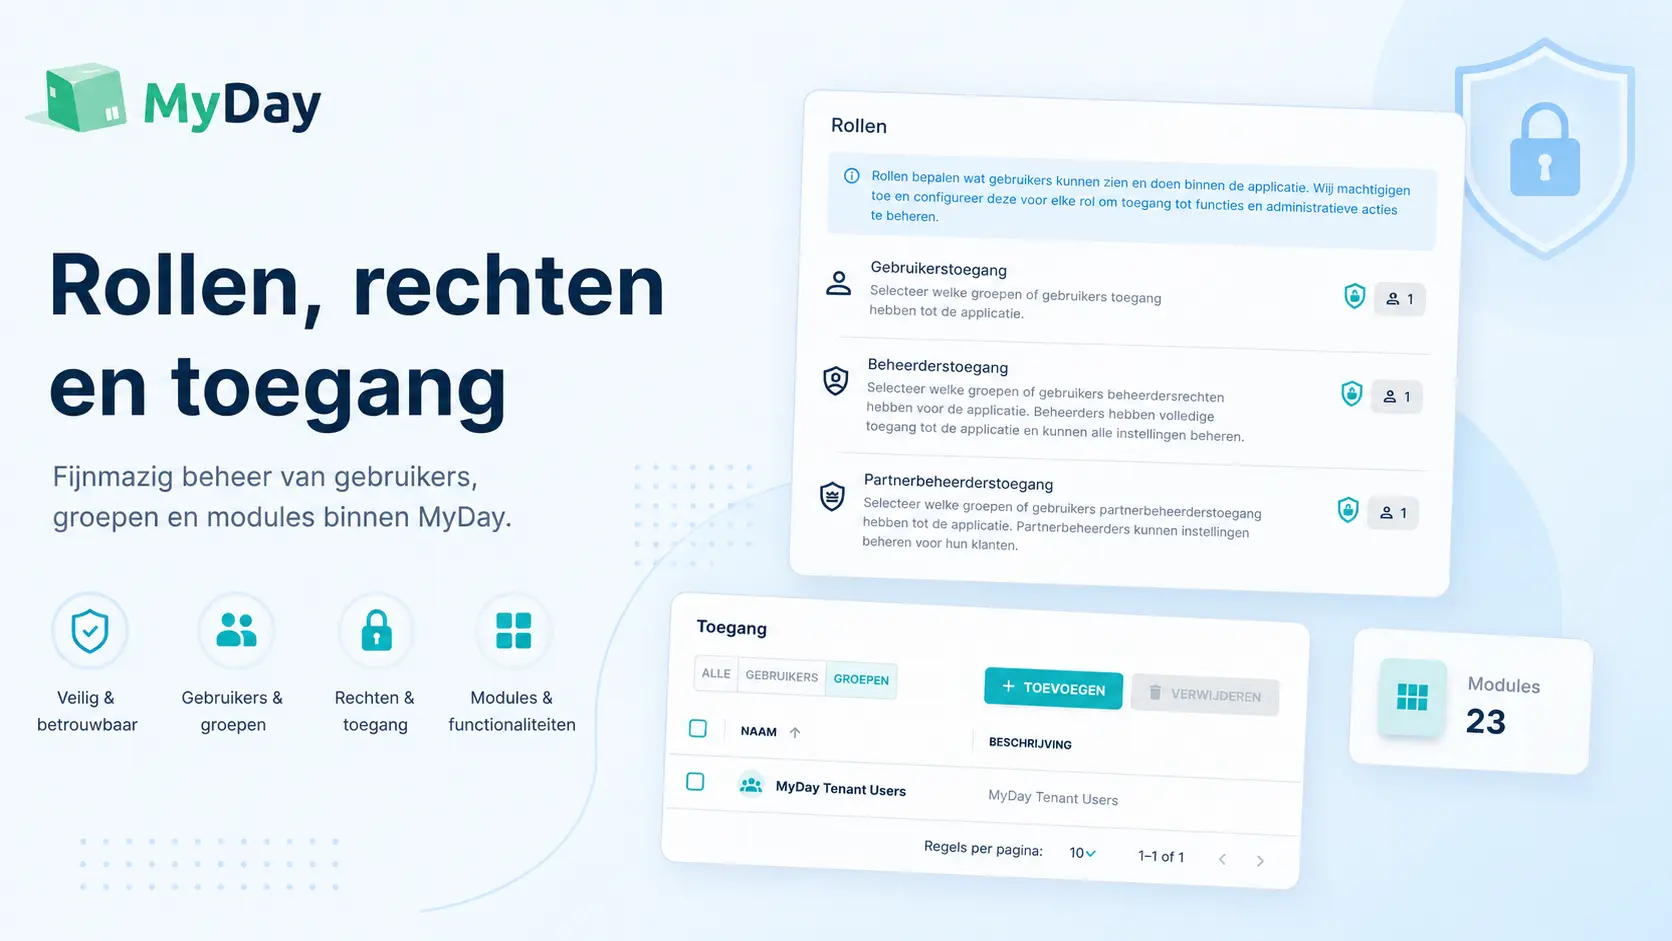
Het begint bij rollen: gewone gebruiker, organisatiebeheerder, resellerbeheerder en applicatiebeheerder, elk met eigen bevoegdheden. Daarnaast kunnen functies per organisatie en zelfs per gebruikersgroep aan- of uitgezet worden, wat een gefaseerde uitrol van nieuwe mogelijkheden ondersteunt.
Deze manier van werken met rollen en rechten zorgt ervoor dat elke gebruiker precies ziet wat relevant is voor zijn of haar werk, en niets meer dan dat. Niet alleen voorkomt dit ruis en onnodige complexiteit, het versterkt ook de veiligheid en controle binnen de organisatie. Toegang tot informatie is daarmee geen vaste standaard, maar een bewuste keuze die aansluit op functie, verantwoordelijkheid en context. Zo blijft de digitale werkplek overzichtelijk voor de gebruiker én beheersbaar voor de organisatie.
Rechten
Het model gaat door tot op het niveau van individuele items. Voor een content-item of dashboard bepaal je per gebruiker of groep wie mag lezen, bewerken of verwijderen, of je zet het in één keer open voor de hele organisatie. Deze rechten worden overal consequent toegepast: bij zoeken, bij het bladeren door de kennisbank, en bij een vraag aan Daisy. De beveiliging is ingebakken op elk niveau, niet een laagje eroverheen.
Voor apps, de snelkoppelingen naar andere systemen, is er voorwaardelijke toegang. Een beheerder kan per app instellen dat die alleen verschijnt, of een waarschuwing toont, afhankelijk van het apparaat, het besturingssysteem, de browser of het IP-adres. Zo toon je een gevoelige applicatie bijvoorbeeld alleen op beheerde apparaten of binnen het bedrijfsnetwerk.
Voor server-naar-server-koppelingen zijn er API-sleutels met afgebakende scopes, bijvoorbeeld alleen-lezen op content, of schrijfrechten op dashboards, eventueel met impersonatie zodat een koppeling gecontroleerd namens een specifieke gebruiker handelt.
Alles is afgeschermd per organisatie. Toegang over de grens van een organisatie heen vereist altijd expliciete autorisatie. Dat is niet alleen technisch netjes, het is de basis van vertrouwen.